


Startup Pakai Banyak Cloud? Awas, Hacker Lagi Incar Identitas Digital Kamu!
- 05 Okt 2026 06:30 WIB
- Biak
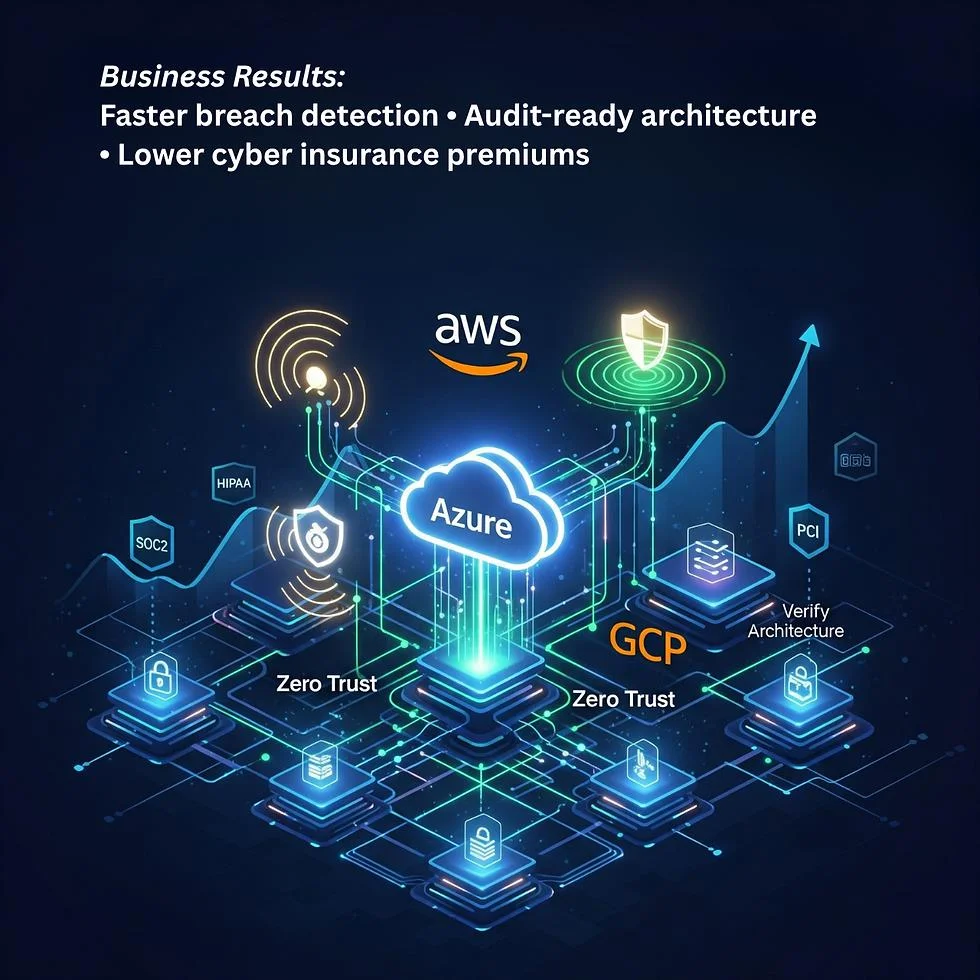
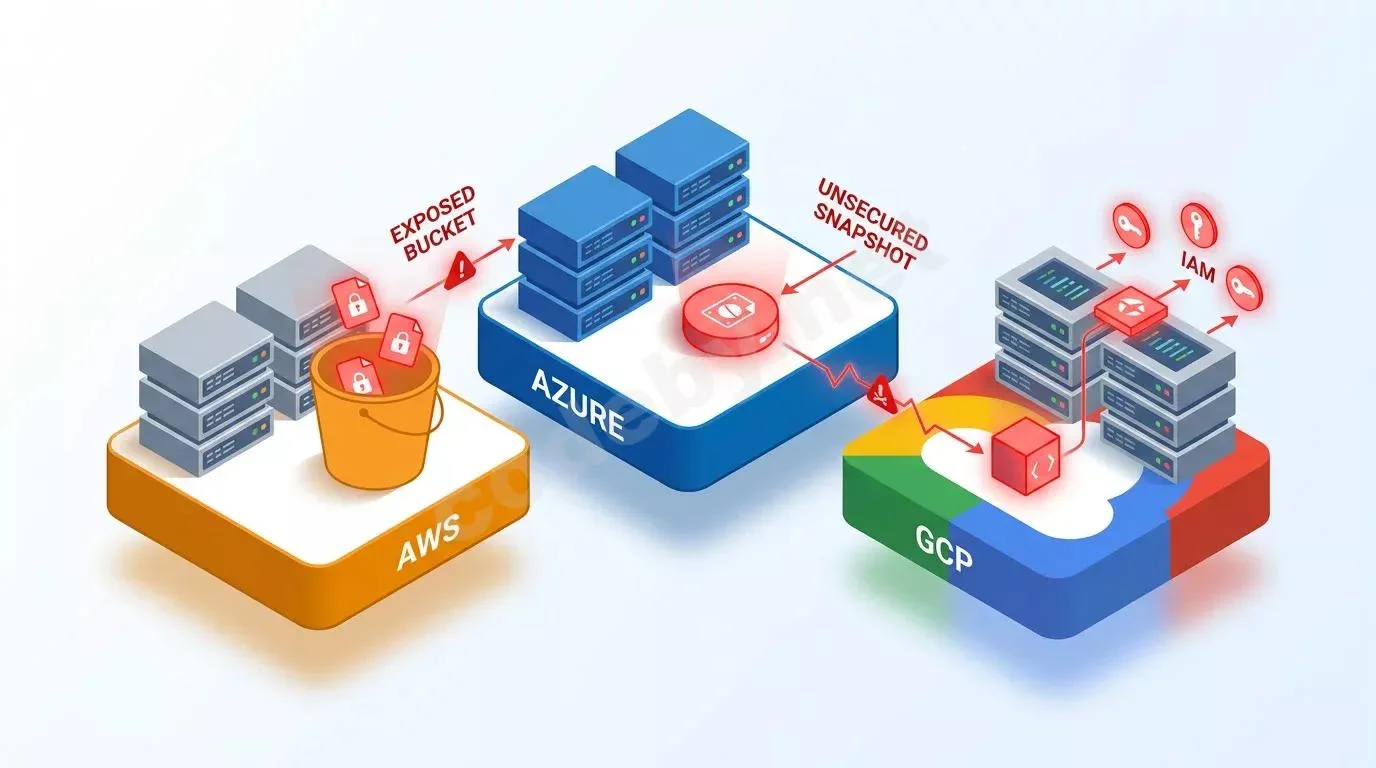
RRI.CO.ID, Biak — Pernah dengar istilah multicloud? Ini adalah strategi perusahaan startup yang memakai layanan dari beberapa penyedia cloud sekaligus, misalnya AWS, Microsoft Azure, dan Google Cloud. Tujuannya supaya sistem lebih fleksibel dan tahan banting. Tapi di balik kerennya, ada risiko besar: makin banyak platform yang dipakai, makin banyak pintu yang bisa dicoba dibobol hacker.
Menurut laporan Cloud Security Alliance (CSA) tahun 2026, ancaman cloud paling kritis saat ini adalah lemahnya pengelolaan identitas dan hak akses (Identity and Access Management/IAM). CSA juga mencatat serangan yang diperkuat AI sebagai kategori ancaman baru. Sementara itu, lembaga standar AS, NIST, mengidentifikasi 23 area tantangan dalam arsitektur multicloud, mulai dari IAM, pencatatan aktivitas (logging), konfigurasi, perlindungan data, sampai kepatuhan aturan.
Hacker Sekarang Incar "Kunci", Bukan "Pintu"
Dulu, serangan biasanya menarget server. Sekarang polanya berubah: hacker lebih suka mencuri atau menyalahgunakan identitas digital seperti token, kredensial, dan access key.
Data Google Cloud Threat Intelligence menunjukkan masalah identitas berperan dalam 83% kompromi yang mereka analisis di lingkungan cloud dan SaaS pada paruh kedua 2025. Logikanya sederhana: kalau bisa masuk pakai kunci curian, ngapain repot-repot mendobrak pintu?
Risikonya makin besar di multicloud karena satu identitas bisa terhubung ke banyak layanan. Akun developer, service account, hingga token CI/CD bisa jadi jalan pintas menuju sistem produksi. Pada September 2026, Microsoft bahkan melaporkan serangan yang memakai service principal yang sudah dibobol untuk mengintai lingkungan Azure, lalu menjalankan aksi perusak dan mengumpulkan kredensial.
Kode yang Kamu Percaya Bisa Jadi Jebakan
Startup biasanya mengandalkan banyak komponen siap pakai: perangkat lunak open source, package manager, API pihak ketiga, dan pipeline CI/CD. Ini bikin pengembangan ngebut, tapi rantai kepercayaannya jadi panjang.
Wiz melaporkan peningkatan aktivitas ancaman cloud pada paruh pertama 2026, dengan serangan rantai pasok (supply chain) dan pembobolan alat developer sebagai sorotan utama. Google Threat Intelligence juga mencatat penyerang menyisipkan kode berbahaya ke paket yang kemudian dipakai developer tanpa curiga. Bayangkan satu kredensial developer yang dicuri punya akses ke repositori kode sekaligus pipeline yang bisa deploy ke cloud. Dampaknya bisa fatal.
AI: Senjata Baru Penyerang
AI membantu penyerang bekerja lebih cepat, mulai dari mencari informasi target, membuat konten social engineering, mengotomatisasi pengintaian, sampai menemukan celah sistem. Gartner juga menyoroti kompromi aplikasi AI dan prompt injection sebagai ancaman serius.
Masalah makin rumit ketika startup memasang AI agent di sistem produksinya. Kalau agent punya hak akses terlalu luas untuk menjalankan perintah, membaca data, atau mengakses API, ia bisa jadi titik lemah baru.
3 Langkah Menangkalnya
- Rapikan identitas dan terapkan least privilege. Pakai MFA yang kuat, kredensial berumur pendek, rotasi token, dan beri akses sebatas yang dibutuhkan saja. Awasi bukan cuma akun karyawan, tapi juga service account, API key, dan token CI/CD.
- Pantau semua cloud dalam satu tempat. Memantau tiap cloud sendiri-sendiri menciptakan titik buta saat serangan berpindah antar penyedia. Kumpulkan logs, aktivitas IAM, dan perubahan konfigurasi ke sistem pemantauan terpusat.
- Amankan rantai pasok dan pipeline CI/CD. Anggap setiap dependensi sebagai potensi celah, verifikasi integritas paket, gunakan secret management, dan batasi akses pipeline ke produksi. Google menemukan kasus di mana koneksi GitHub dan cloud lewat OIDC disalahgunakan hingga penyerang mendapat akses admin karena konfigurasi terlalu longgar.
Kuncinya: Keamanan Harus Secepat Inovasi
Multicloud bukan musuh. Strategi ini tetap kuat selama identitas, konfigurasi, data, dan aktivitas lintas-cloud dikelola konsisten. Tantangan terbesarnya, kecepatan inovasi startup sering melampaui kemampuan tim keamanan mengendalikan risiko.
Karena itu, fokusnya perlu bergeser dari sekadar "melindungi server" menjadi mengontrol siapa atau apa yang boleh mengakses sistem, dari mana, melakukan apa, dan seberapa cepat aktivitas mencurigakan bisa terdeteksi.
Rekomendasi Berita
Memuat berita terbaru.....